




¿Qué certificaciones de seguridad se requieren para un robot industrial de manipulación en instalaciones conformes con la norma ISO 10218?
¿Qué certificaciones de seguridad se requieren para un robot industrial de manipulación en instalaciones conformes con la norma ISO 10218?
¿Qué certificaciones de seguridad se requieren para un robot industrial de manipulación en instalaciones que cumplen con ISO 10218?
Si es responsable de control de calidad o seguridad y supervisa líneas automatizadas de soldadura o fabricación, probablemente haya visto esta situación: un nuevorobot industrial de manipulación llega a las instalaciones, totalmente integrado con transportadores, pinzas y sistemas de visión, y el comité de seguridad de la planta se detiene antes de ponerlo en servicio. No porque no se mueva con precisión, sino porque nadie ha confirmado todavía si su arquitectura de seguridad se ajusta a lo que realmente exige ISO 10218, no solo como una etiqueta, sino como un sistema funcional y verificable.
ISO 10218 no es una lista de verificación. Es un marco basado en riesgos dividido en dos partes: la Parte 1 abarca el diseño del robot (arquitectura mecánica, eléctrica y de control), mientras que la Parte 2 regula la integración, incluida la forma en que el robot interactúa con las personas, otras máquinas y el entorno. El cumplimiento no consiste en marcar casillas en una ficha técnica. Se trata de demostrar que cada peligro —puntos de atrapamiento, movimientos inesperados, zonas de colisión, aislamiento de energía— ha sido evaluado, mitigado y validado en condiciones reales de funcionamiento.
ISO 10218-1 y -2: donde el diseño se une al despliegue
Para los fabricantes que suministran sistemas robóticos a mercados de la UE o alineados con ISO, ISO 10218-1 es innegociable a nivel de componentes. Esto significa que el propio brazo robótico debe cumplir los requisitos de integridad estructural, tiempo de respuesta de parada de emergencia (<500 ms es habitual), supervisión segura de par/velocidad y frenado redundante. Pero aquí es donde muchos equipos tropiezan: ISO 10218-2 se aplica a *sus* instalaciones, no al laboratorio del proveedor del robot. Exige una evaluación de riesgos documentada (a menudo utilizando los principios de ISO 12100), protecciones validadas (cortinas fotoeléctricas, alfombras de seguridad, supervisión de velocidad/zona) y enclavamientos verificados entre el robot y los equipos periféricos, como alimentadores de piezas, extractores de humos de soldadura o rieles de pórtico.
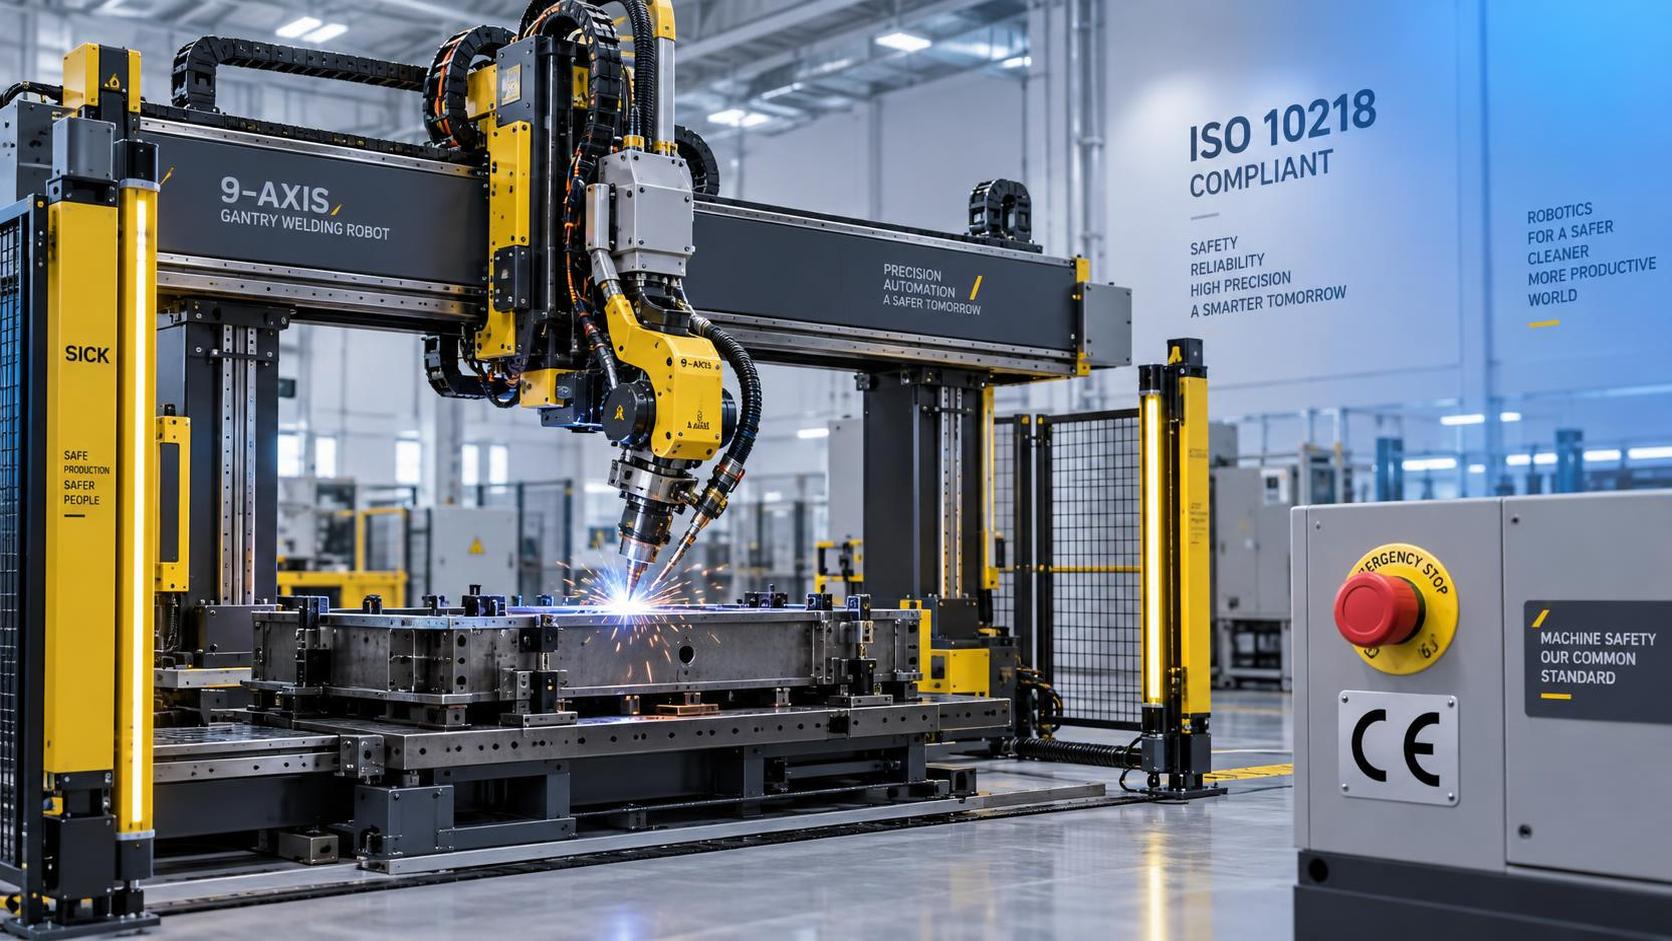
Tomemos como ejemplo un centro de soldadura automática a gran escala. Al implementar unrobot de soldadura tipo pórtico de 9 ejes, el movimiento de 9 ejes del robot no solo se refiere al alcance: introduce complejas zonas de peligro superpuestas a lo largo del recorrido del riel, el movimiento del carro deslizante y la articulación de muñeca de 6 ejes. ISO 10218-2 obliga a cartografiar esas zonas no una sola vez, sino en todos los modos operativos: enseñanza manual, ciclo automático, acceso para mantenimiento e incluso secuencias de recuperación ante fallos. Por eso, un simple vallado perimetral rara vez es suficiente: necesitará reducción de velocidad específica por zona, enclavamientos de puertas supervisados y, a menudo, controladores con clasificación de seguridad de categoría 3 o 4.
El conjunto de certificaciones: EN ISO 13849-1 e IEC 62061
ISO 10218 establece la filosofía de seguridad; EN ISO 13849-1 e IEC 62061 definen *cómo* verificarla. Estas normas regulan el nivel de prestaciones (PL) y el nivel de integridad de seguridad (SIL) de su sistema de control, especialmente crítico cuando las funciones de seguridad dependen de lógica programable (p. ej., «detener el robot si se interrumpe la cortina fotoeléctrica»). No se elige una u otra; son complementarias. La norma 13849-1 es más común en maquinaria con componentes de seguridad electromecánicos (como paradas de emergencia de doble canal o relés supervisados), mientras que la 62061 se orienta a PLC de seguridad con uso intensivo de software y funciones de seguridad integradas en el accionamiento.
Esto es lo que importa en la práctica: las partes de su sistema de control relacionadas con la seguridad (SRP/CS) deben diseñarse, validarse y documentarse para alcanzar al menos PLd (para la mayoría de las tareas colaborativas o de manipulación de alto riesgo) o SIL2. Esto incluye calcular MTTFd, DC y CCF, y confirmar esos valores mediante datos del fabricante *y* validación en campo. Hemos visto casos en los que el controlador base de un robot cumplía SIL2, pero el módulo adicional de posicionamiento de piezas guiado por visión no había pasado por una validación independiente, lo que creaba una brecha silenciosa en la cadena de seguridad.
Marcado CE: no es un sello, sino una declaración
El marcado CE suele confundirse con una certificación. No lo es. Es una declaración legal de la *parte responsable*, normalmente el integrador o el usuario final en contextos de construcción de maquinaria, de que el sistema cumple todas las directivas aplicables de la UE, incluidas la Directiva de Máquinas 2006/42/CE y la Directiva de Baja Tensión 2014/35/UE. Para unrobot industrial de manipulación, el marcado CE depende de una documentación técnica completa: informe de evaluación de riesgos, diagramas de circuitos, registros de validación de seguridad, manuales de usuario con instrucciones de seguridad y pruebas de conformidad con normas armonizadas como ISO 10218, EN ISO 13849-1 y EN 60204-1.
En Wuxi Samgins, cada sistema robótico exportado se somete a una verificación interna conforme a estos requisitos antes de emitir la documentación CE. Esto incluye comprobar la continuidad de puesta a tierra (crítica en entornos de soldadura por arco), verificar la resistencia del circuito de parada de emergencia y validar que las luces indicadoras —rojo para fallo, amarillo para pausa y verde para funcionamiento— coincidan con el estado real de la máquina sin retrasos ni ambigüedades. Esas tres luces de estado de nuestrorobot de soldadura tipo pórtico de 9 ejes no son decorativas: forman parte de la interfaz de seguridad, están vinculadas directamente al SRP/CS y se prueban durante la FAT final.
Lo que a menudo se pasa por alto y por qué retrasa la puesta en marcha
Dos aspectos retrasan habitualmente la entrega: primero, la suposición de que «el robot llegó certificado» exime a las instalaciones de la validación a nivel de integración. No es así. Incluso si el brazo robótico cuenta con un certificado ISO 10218-1 válido, integrarlo con un carro deslizante accionado por servomotor o conectarlo a un polipasto para la carga de piezas crea nuevos peligros que requieren una nueva evaluación de riesgos y validación.
Segundo, descuidar los factores humanos en la validación de seguridad. ISO 10218-2 exige explícitamente evaluar la interacción del operador: ¿puede alguien alcanzar más allá de una cortina fotoeléctrica durante la configuración? ¿La ubicación de la parada de emergencia coincide con las trayectorias naturales de reacción? ¿Los indicadores de alarma son inequívocos bajo la iluminación y el ruido de fábrica? En grandes sistemas de pórtico, donde los operadores caminan junto a rieles en movimiento, estos detalles determinan si una protección es realmente eficaz o simplemente está presente.
Nota final: la certificación no es estática
Un sistema conforme hoy puede no seguir siéndolo mañana. Las actualizaciones de software, el desgaste mecánico, la reconfiguración para nuevas piezas o incluso los cambios en el ritmo de producción pueden alterar los perfiles de riesgo. ISO 10218-2 espera una revisión periódica, especialmente después de incidentes, cuasi accidentes o modificaciones importantes. Mantenga su evaluación de riesgos actualizada, no archivada. Y recuerde: el cumplimiento no consiste en evitar responsabilidades. Se trata de garantizar que, cuando alguien entre en esa celda de soldadura para cargar una viga H de 20 metros, lo haga sabiendo que los límites de seguridad del sistema han sido diseñados y comprobados, no simplemente supuestos.
buscar
Productos recomendados
 Robot de soldadura tipo voladizo de 9 ejesRobot de soldadura tipo voladizo de 9 ejes para grandes piezas de acero, con seguimiento automático, importación 3D y automatización eficiente de soldadura CNC.

 Máquina de corte láser de fibra CNC para tubos1.Introducción a la máquina de corte láser de fibra CNC para tubos:
La máquina de corte láser enfoca, mediante el sistema de trayectoria óptica, el haz láser emitido por la fuente láser en un haz láser de alta densidad de potencia. Este haz láser se dirige a la superficie de la pieza de trabajo, haciendo que alcance el punto de fusión o de ebullición. Al mismo tiempo, el gas a alta presión coaxial con el haz láser expulsa el metal fundido o vaporizado. Biselado y fresado de bordes para tanques pesadosEsta serie de máquinas de biselado y fresado de bordes para tanques pesados es una solución especializada y de alta eficiencia diseñada para biselar grandes tanques de almacenamiento, recipientes a presión y componentes estructurales pesados. El bastidor principal cuenta con una estructura soldada integrada, seguida de un recocido de alivio de tensiones a alta temperatura, que elimina eficazmente las tensiones internas para garantizar la estabilidad dimensional a largo plazo y evitar deformaciones. La máquina combina un diseño de alta rigidez con tecnología de control avanzada, diseñada específicamente para afrontar los desafíos de placas extragruesas y piezas de trabajo de gran tamaño.
- Fresadora de bordes no estándar sin viga de presiónEn la industria de fabricación de equipos pesados, la eficiencia y la precisión del proceso de biselado de placas determinan directamente la calidad de la soldadura posterior y los plazos generales de producción. Para afrontar desafíos de procesamiento cada vez más exigentes, presentamos con orgullo la fresadora de bordes biselados no estándar de la serie XBN (sin viga de presión). Desarrollada por nuestra empresa a partir de una investigación exhaustiva de equipos similares nacionales e internacionales, esta máquina representa una solución de fresado de nueva generación y alta eficiencia, diseñada específicamente para placas extragruesas, piezas no estándar y condiciones de trabajo complejas. Superando las limitaciones del cepillado tradicional o del corte por llama, utiliza tecnología de fresado de alta velocidad para lograr un salto cualitativo tanto en eficiencia como en precisión de procesamiento.
- Máquina CNC de punzonado y marcado para placas de aceroModelos: YK-PP103 / YK-PPR103 / YK-PP104 / YK-PPR104
Esta serie es una máquina CNC especializada de punzonado y marcado, diseñada principalmente para el procesamiento de placas de acero en la industria de torres de acero. También es adecuada para aplicaciones de punzonado y marcado en diversos otros sectores industriales. - Robot industrial de soldadura MlG de 6 ejes con envergadura de brazo de 2000mmEste robot de soldadura está diseñado para una soldadura por arco fiable en entornos de producción exigentes, con un largo alcance, repetibilidad estable e instalación flexible.







Envíenos un mensaje